Implementazione di Appcelerator (DNS): Guida introduttiva
Appcelerator è l'integrazione a livello DNS di CrowdHandler. È sufficiente indirizzare il record DNS del proprio sito verso un endpoint dedicato di CrowdHandler e noi inoltreremo il traffico alla vostra origine, fornendovi una sala d'attesa in white label che non può essere aggirata disabilitando JavaScript.
La configurazione prevede l'emissione di un certificato TLS da parte di un soggetto terzo, pertanto è necessario prevedere diverse ore dall'inizio alla fine. Se hai bisogno di protezione già da oggi, nel frattempo utilizza una delle nostre altre integrazioni e passa a questa quando il certificato sarà pronto.
Appcelerator è disponibile nel piano Standard di CrowdHandler e nei piani superiori.
Passaggio 1: Trasferisci il tuo dominio su Appcelerator (DNS)
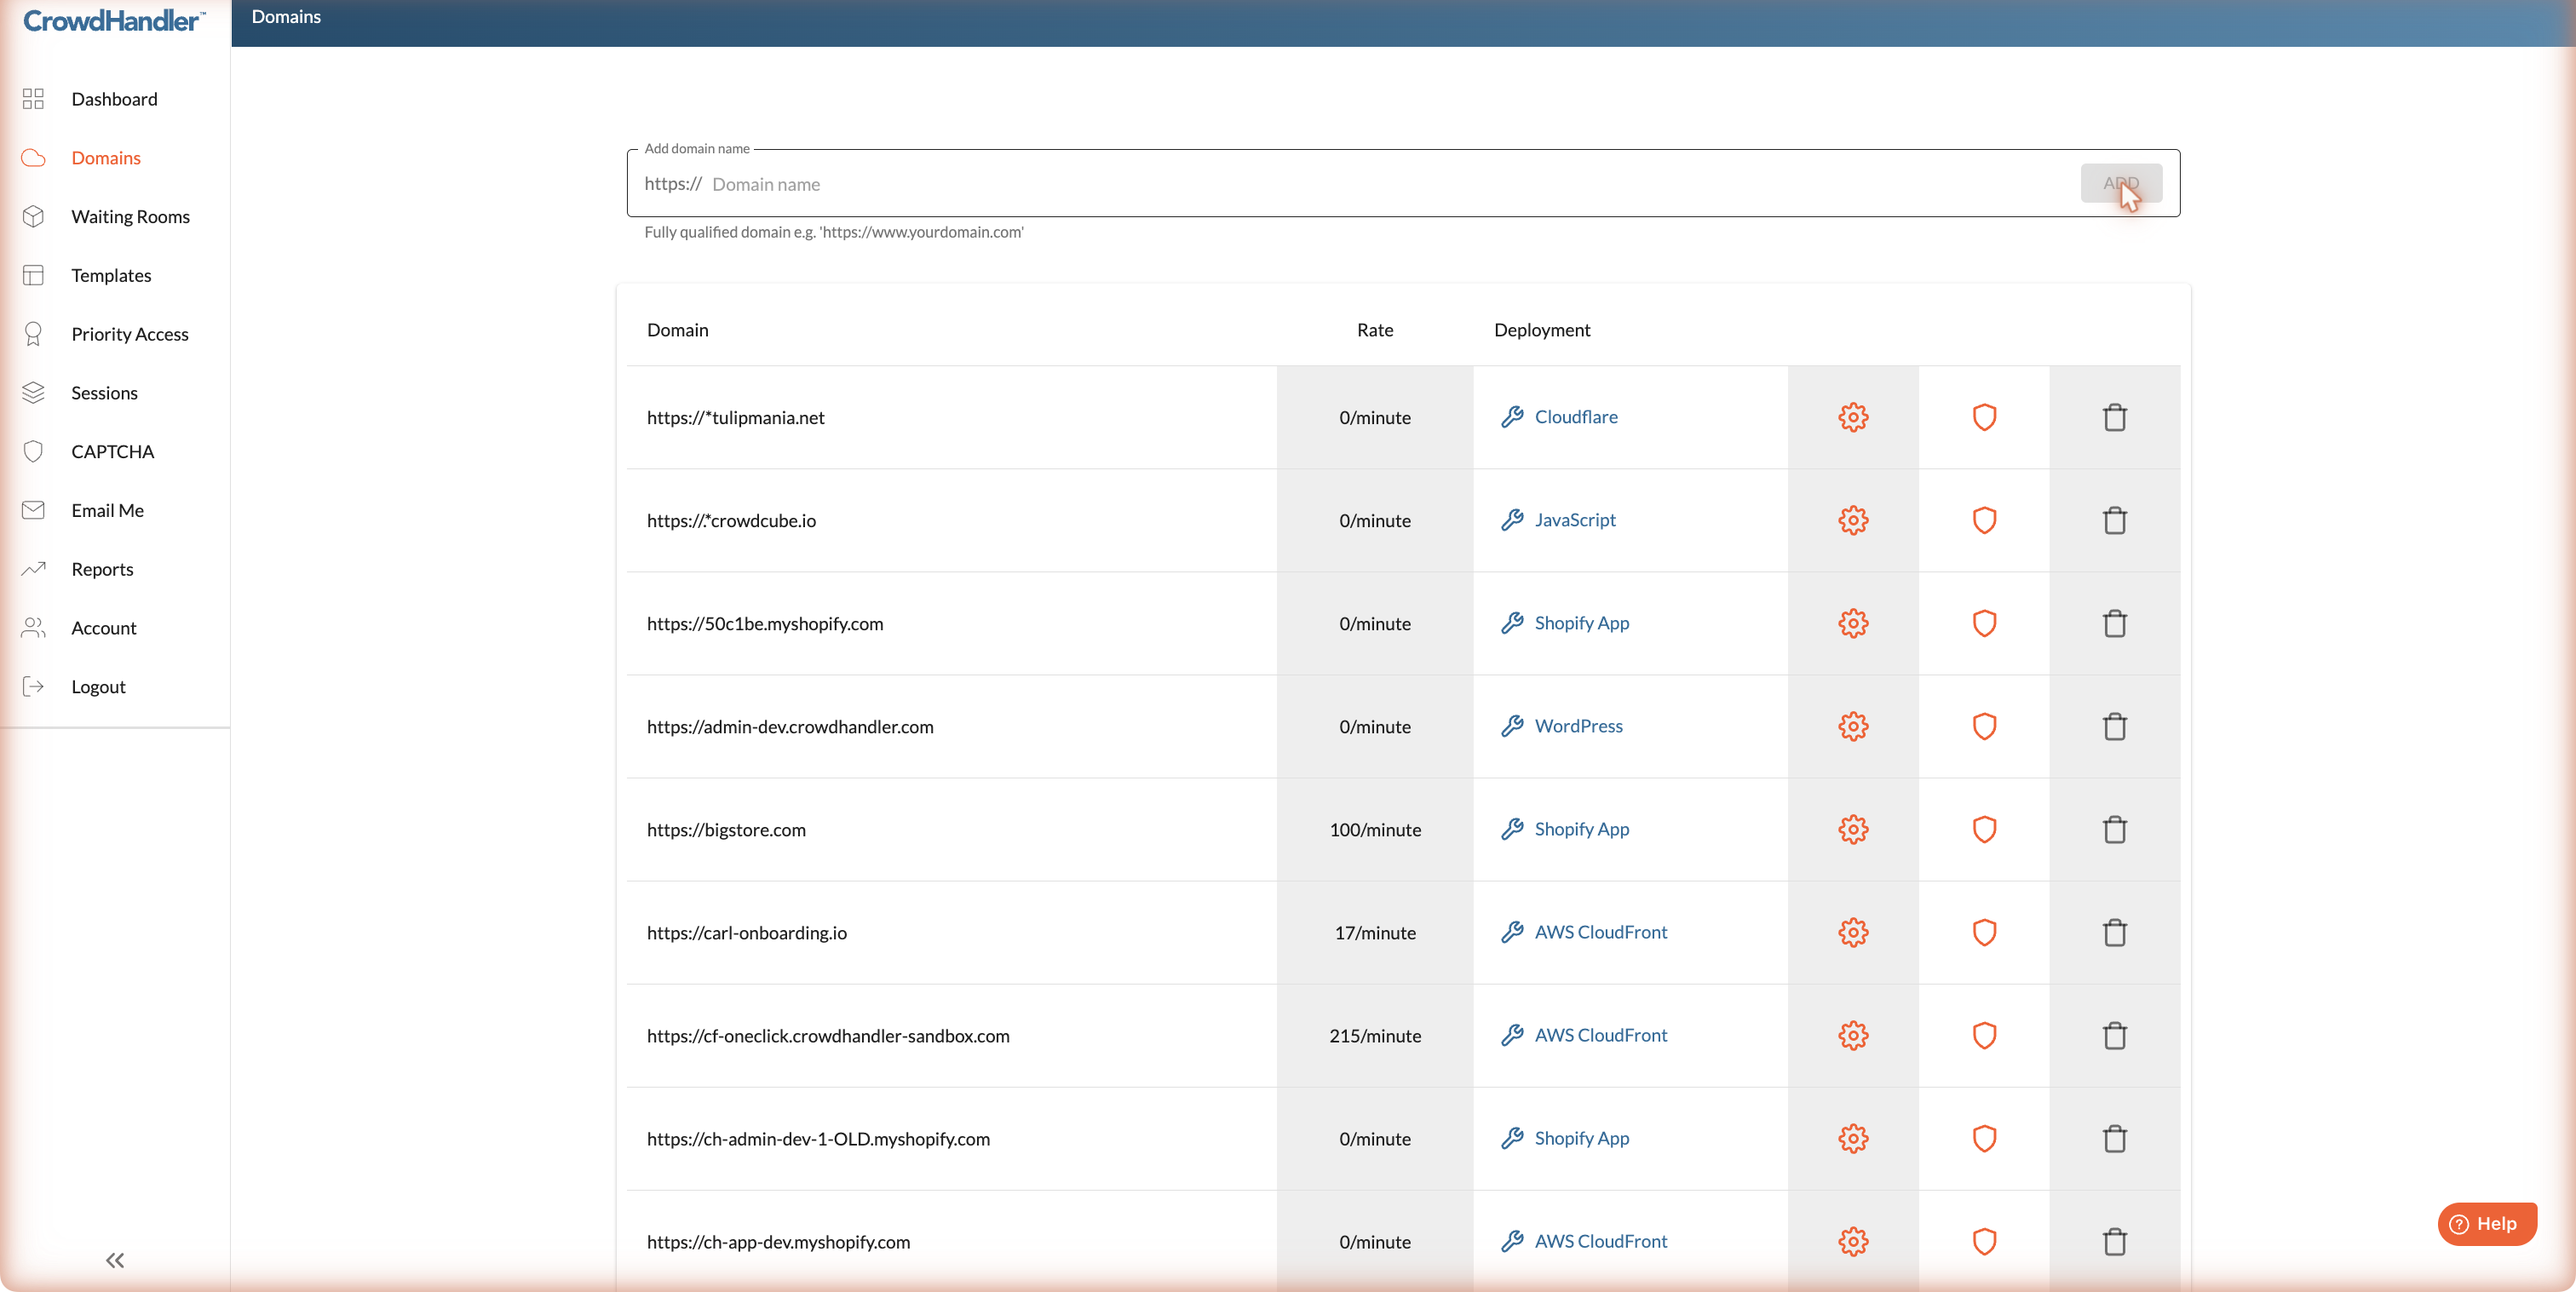
Vai su https://admin.crowdhandler.com e apri la sezione " Domini".
Per aggiungere un nuovo dominio, digita il nome nella casella nella parte superiore della pagina e fai clic sul pulsante +. Per modificare un dominio esistente, fai clic sul pulsante Impostazioni (ingranaggio).
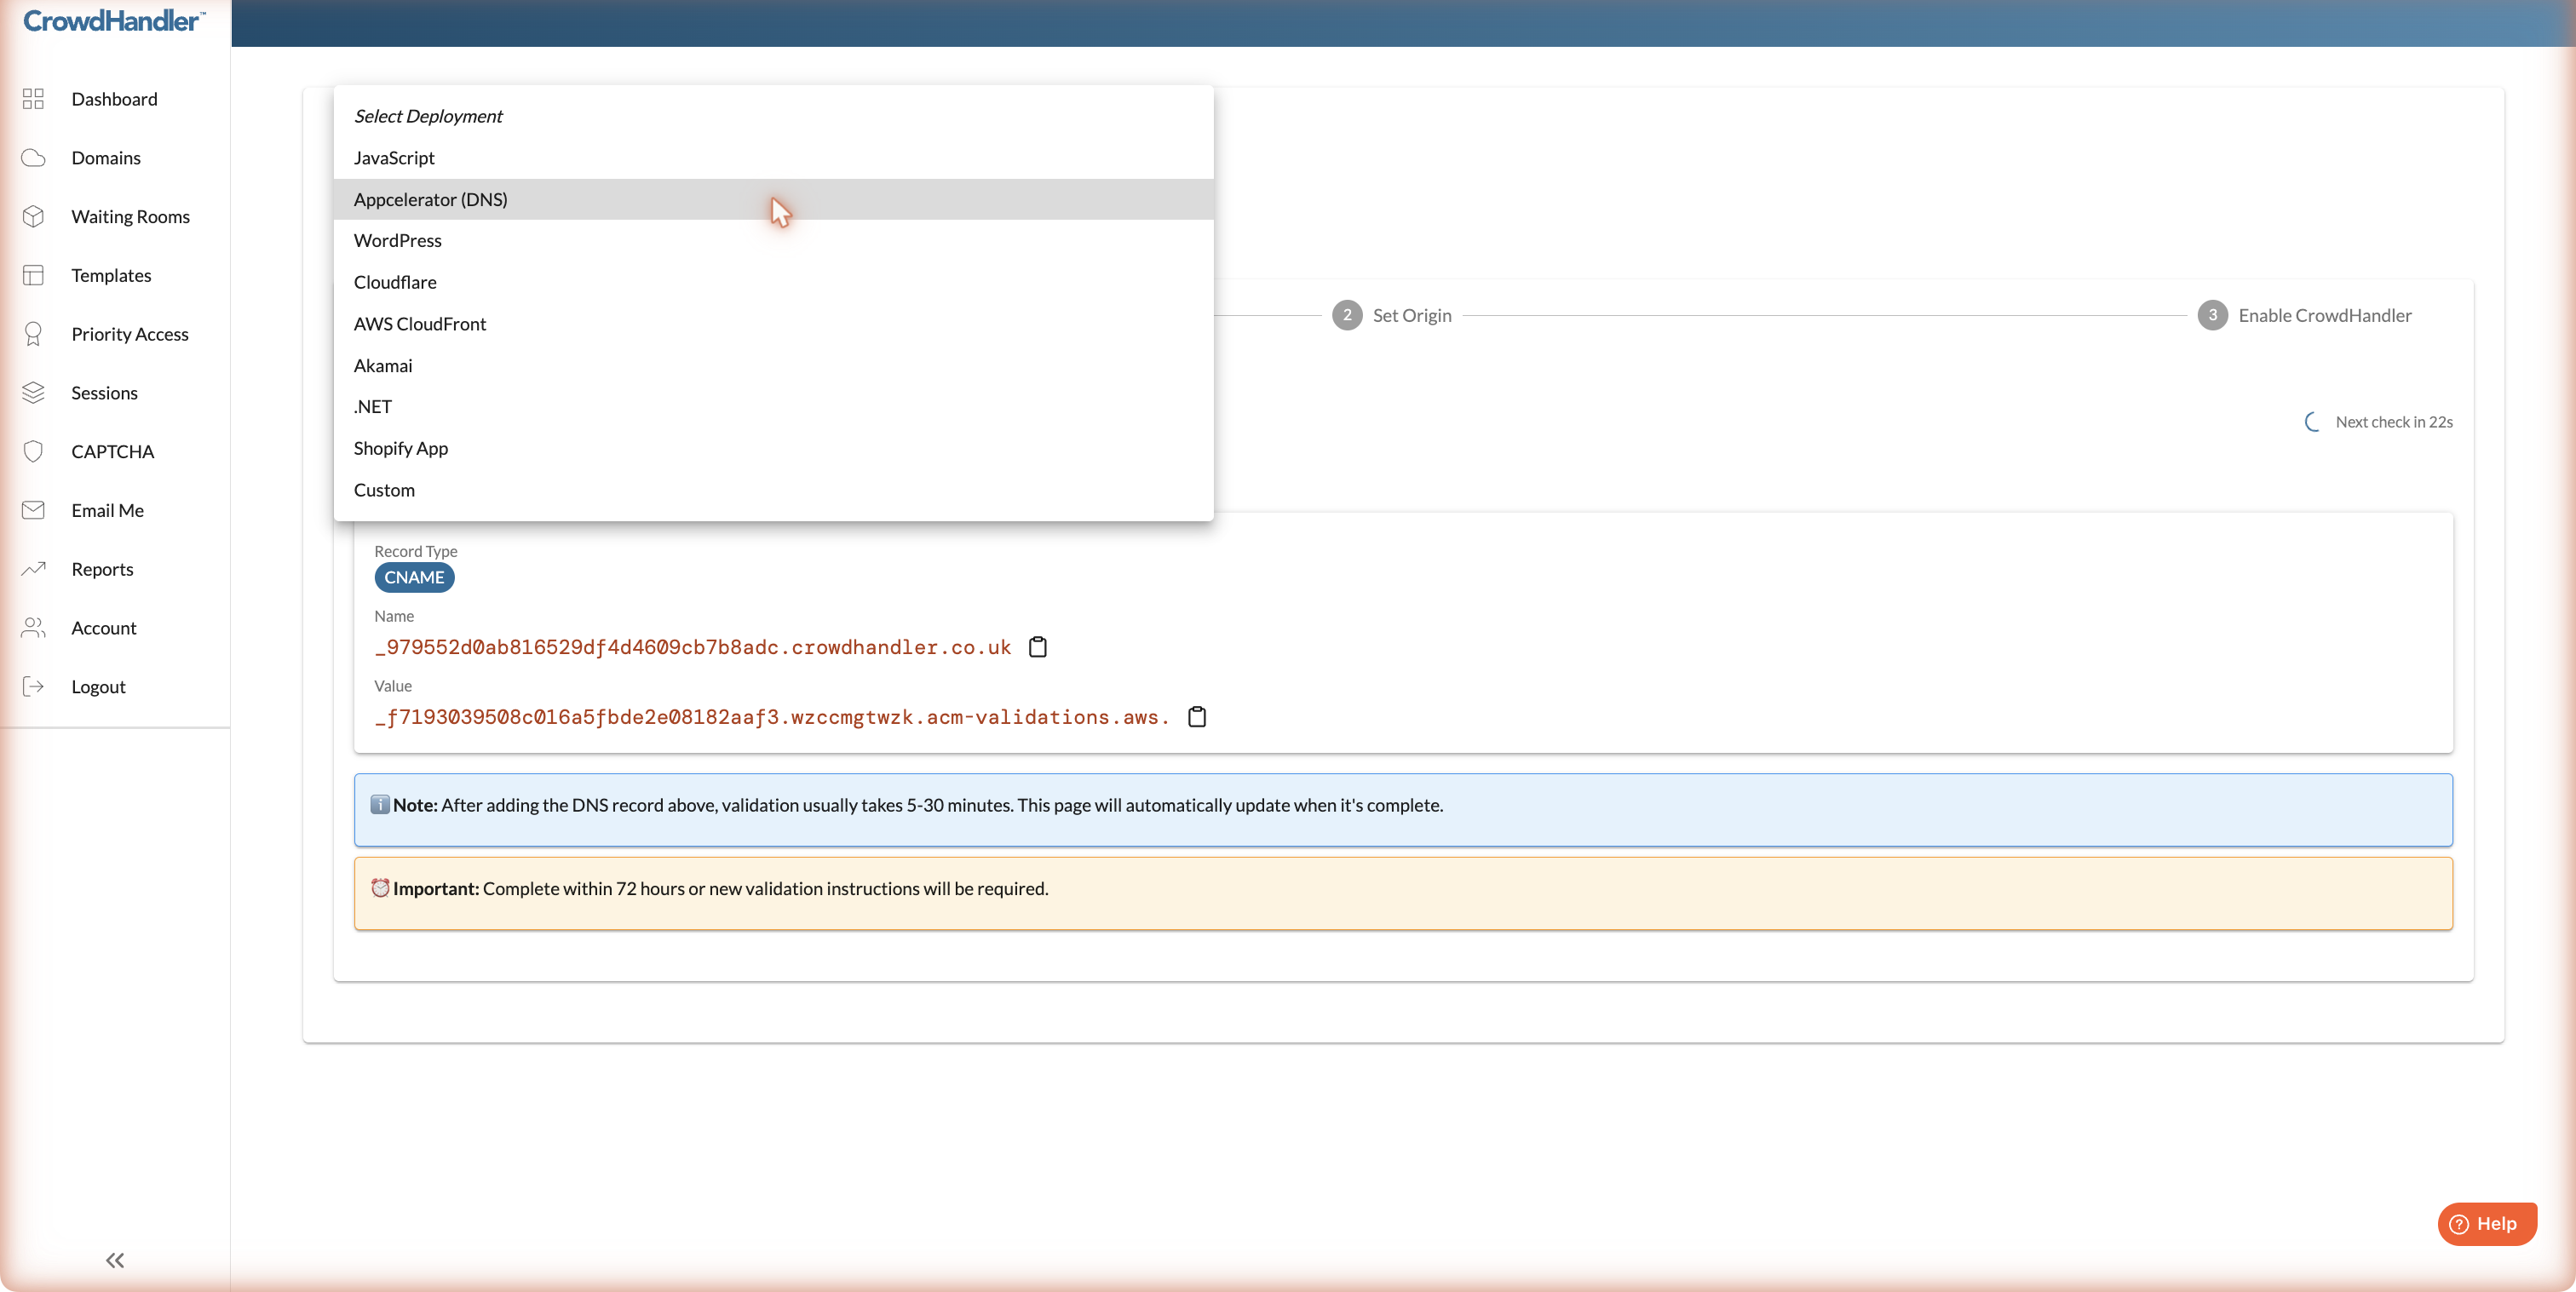
Nella pagina delle impostazioni del dominio, il menu a tendina "Seleziona distribuzione " è impostato di default su JavaScript. Modificalo in Appcelerator (DNS).
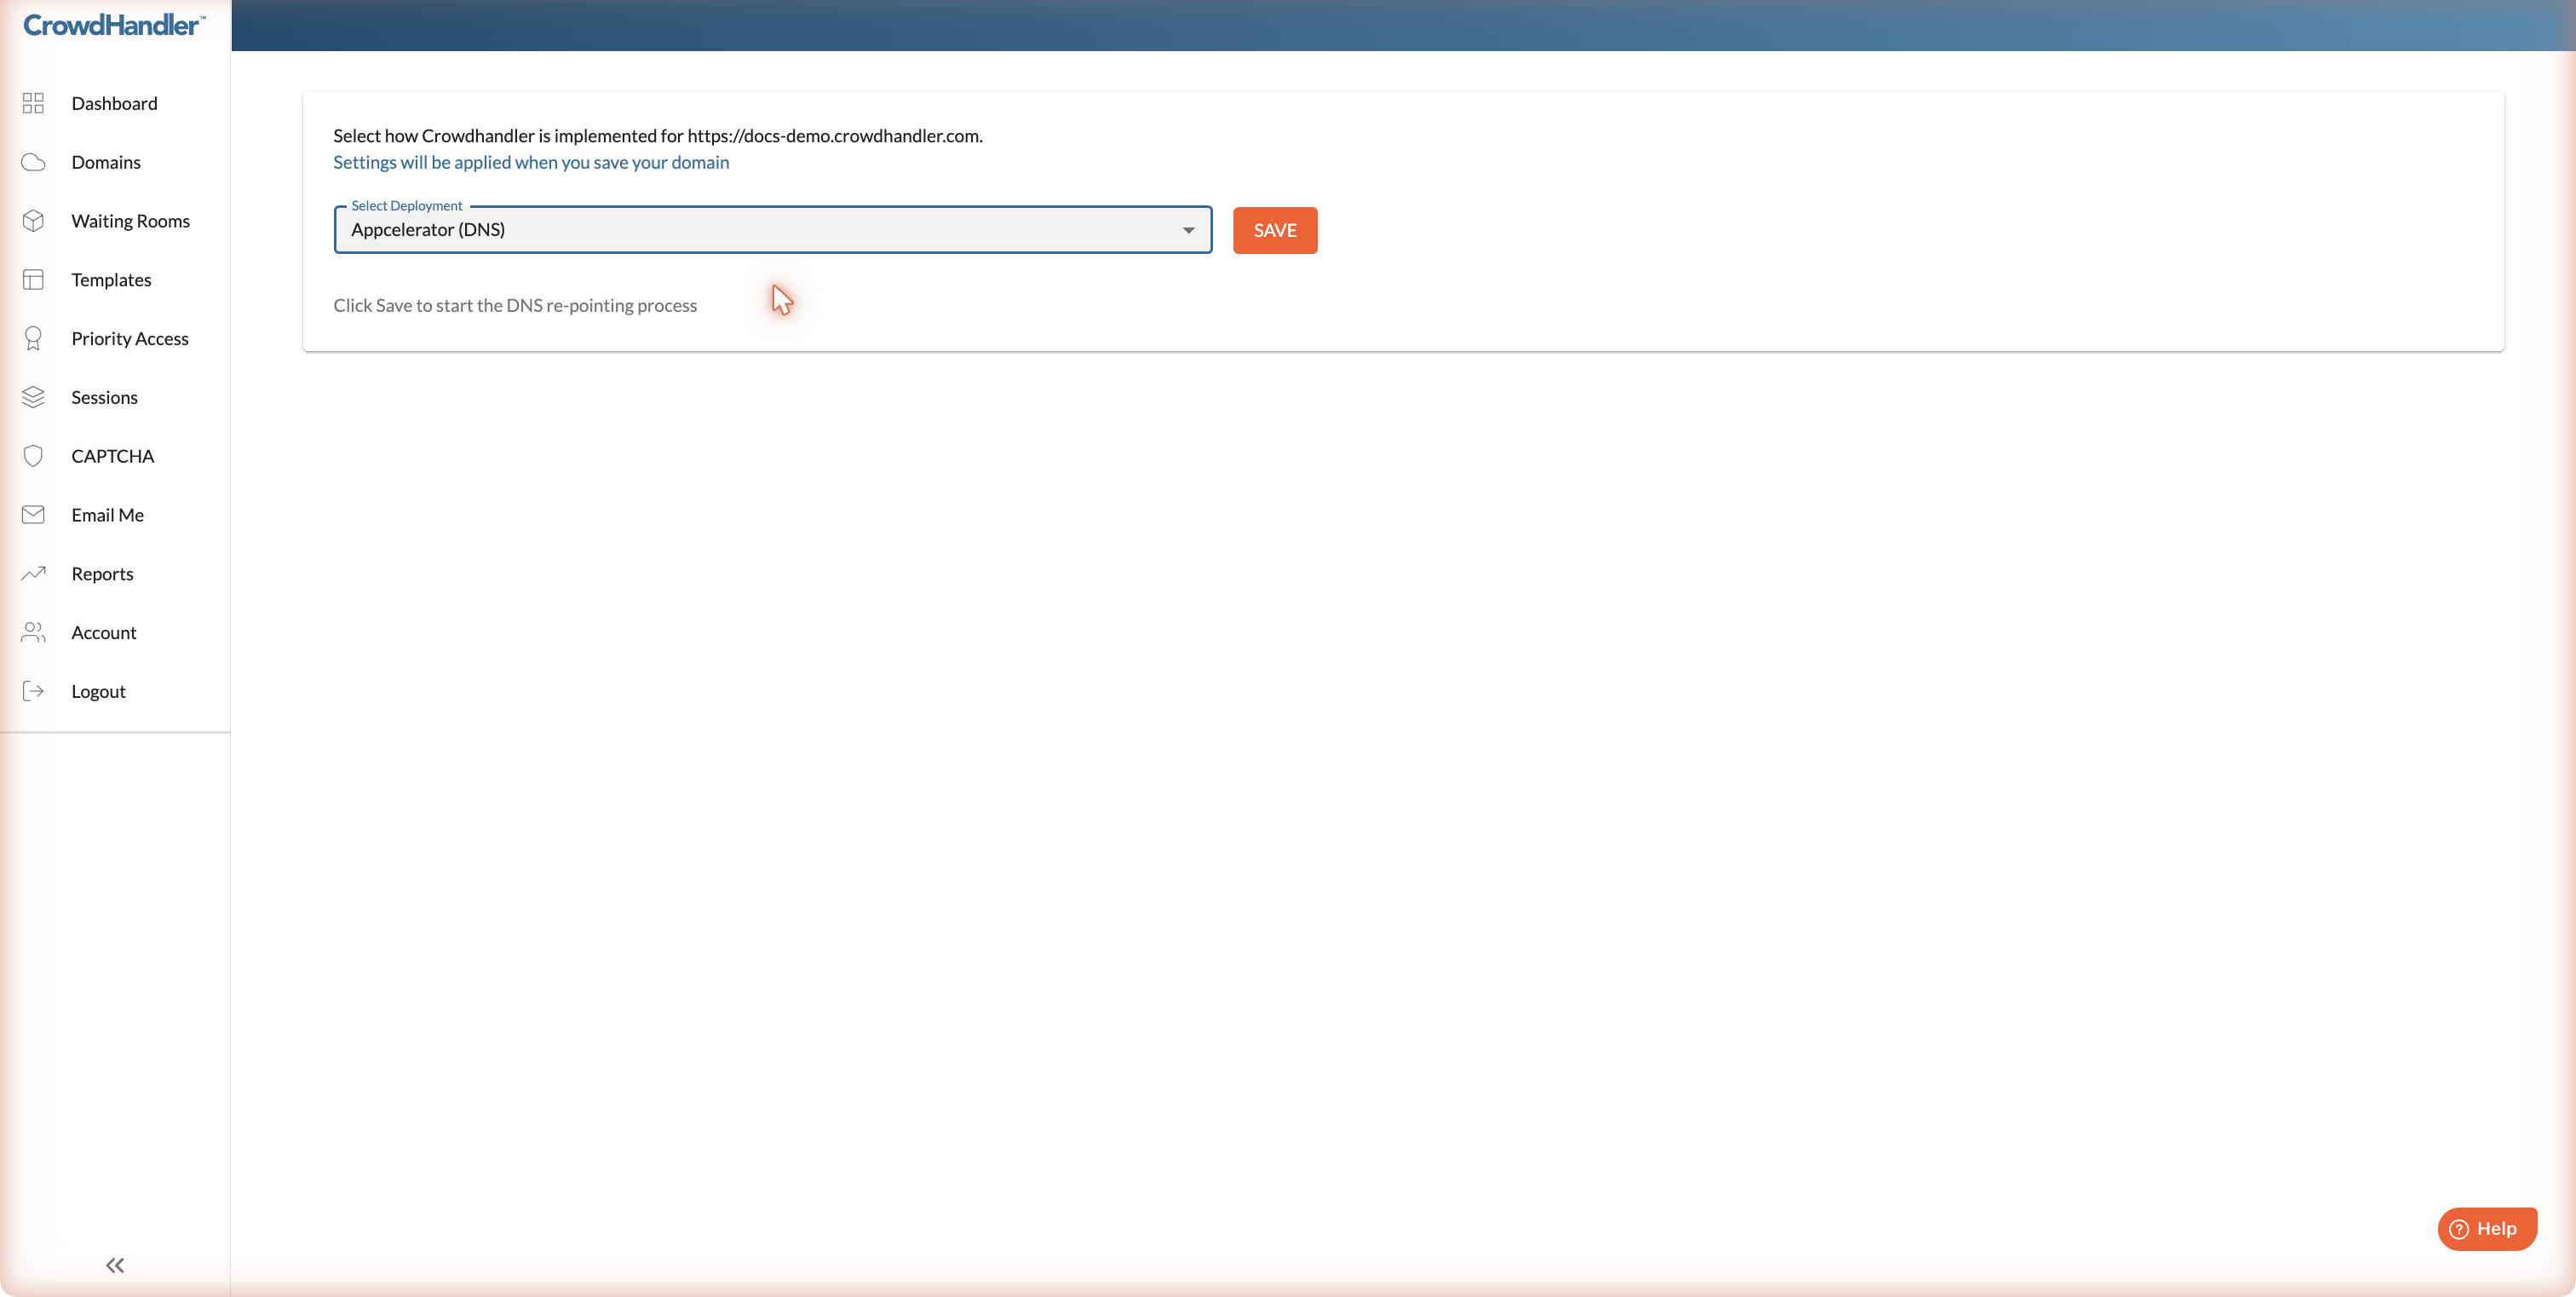
Fai clic su “Salva” per avviare la procedura di onboarding.
Domini Apex: per proteggere un dominio di primo livello (ad esempio example.com piuttosto che www.example.com) Il tuo provider DNS deve supportare il "flattening" dei record CNAME, nonché i record ALIAS o ANAME. La maggior parte dei provider moderni lo fa. Verifica con il tuo provider prima di iniziare.
Fase 2: Richiedere e convalidare un certificato TLS
Tutto il traffico che passa attraverso CrowdHandler viene gestito tramite HTTPS, quindi il primo passo è quello di richiedere un certificato per il proprio dominio.
Fare clic su “Richiedi certificato”.
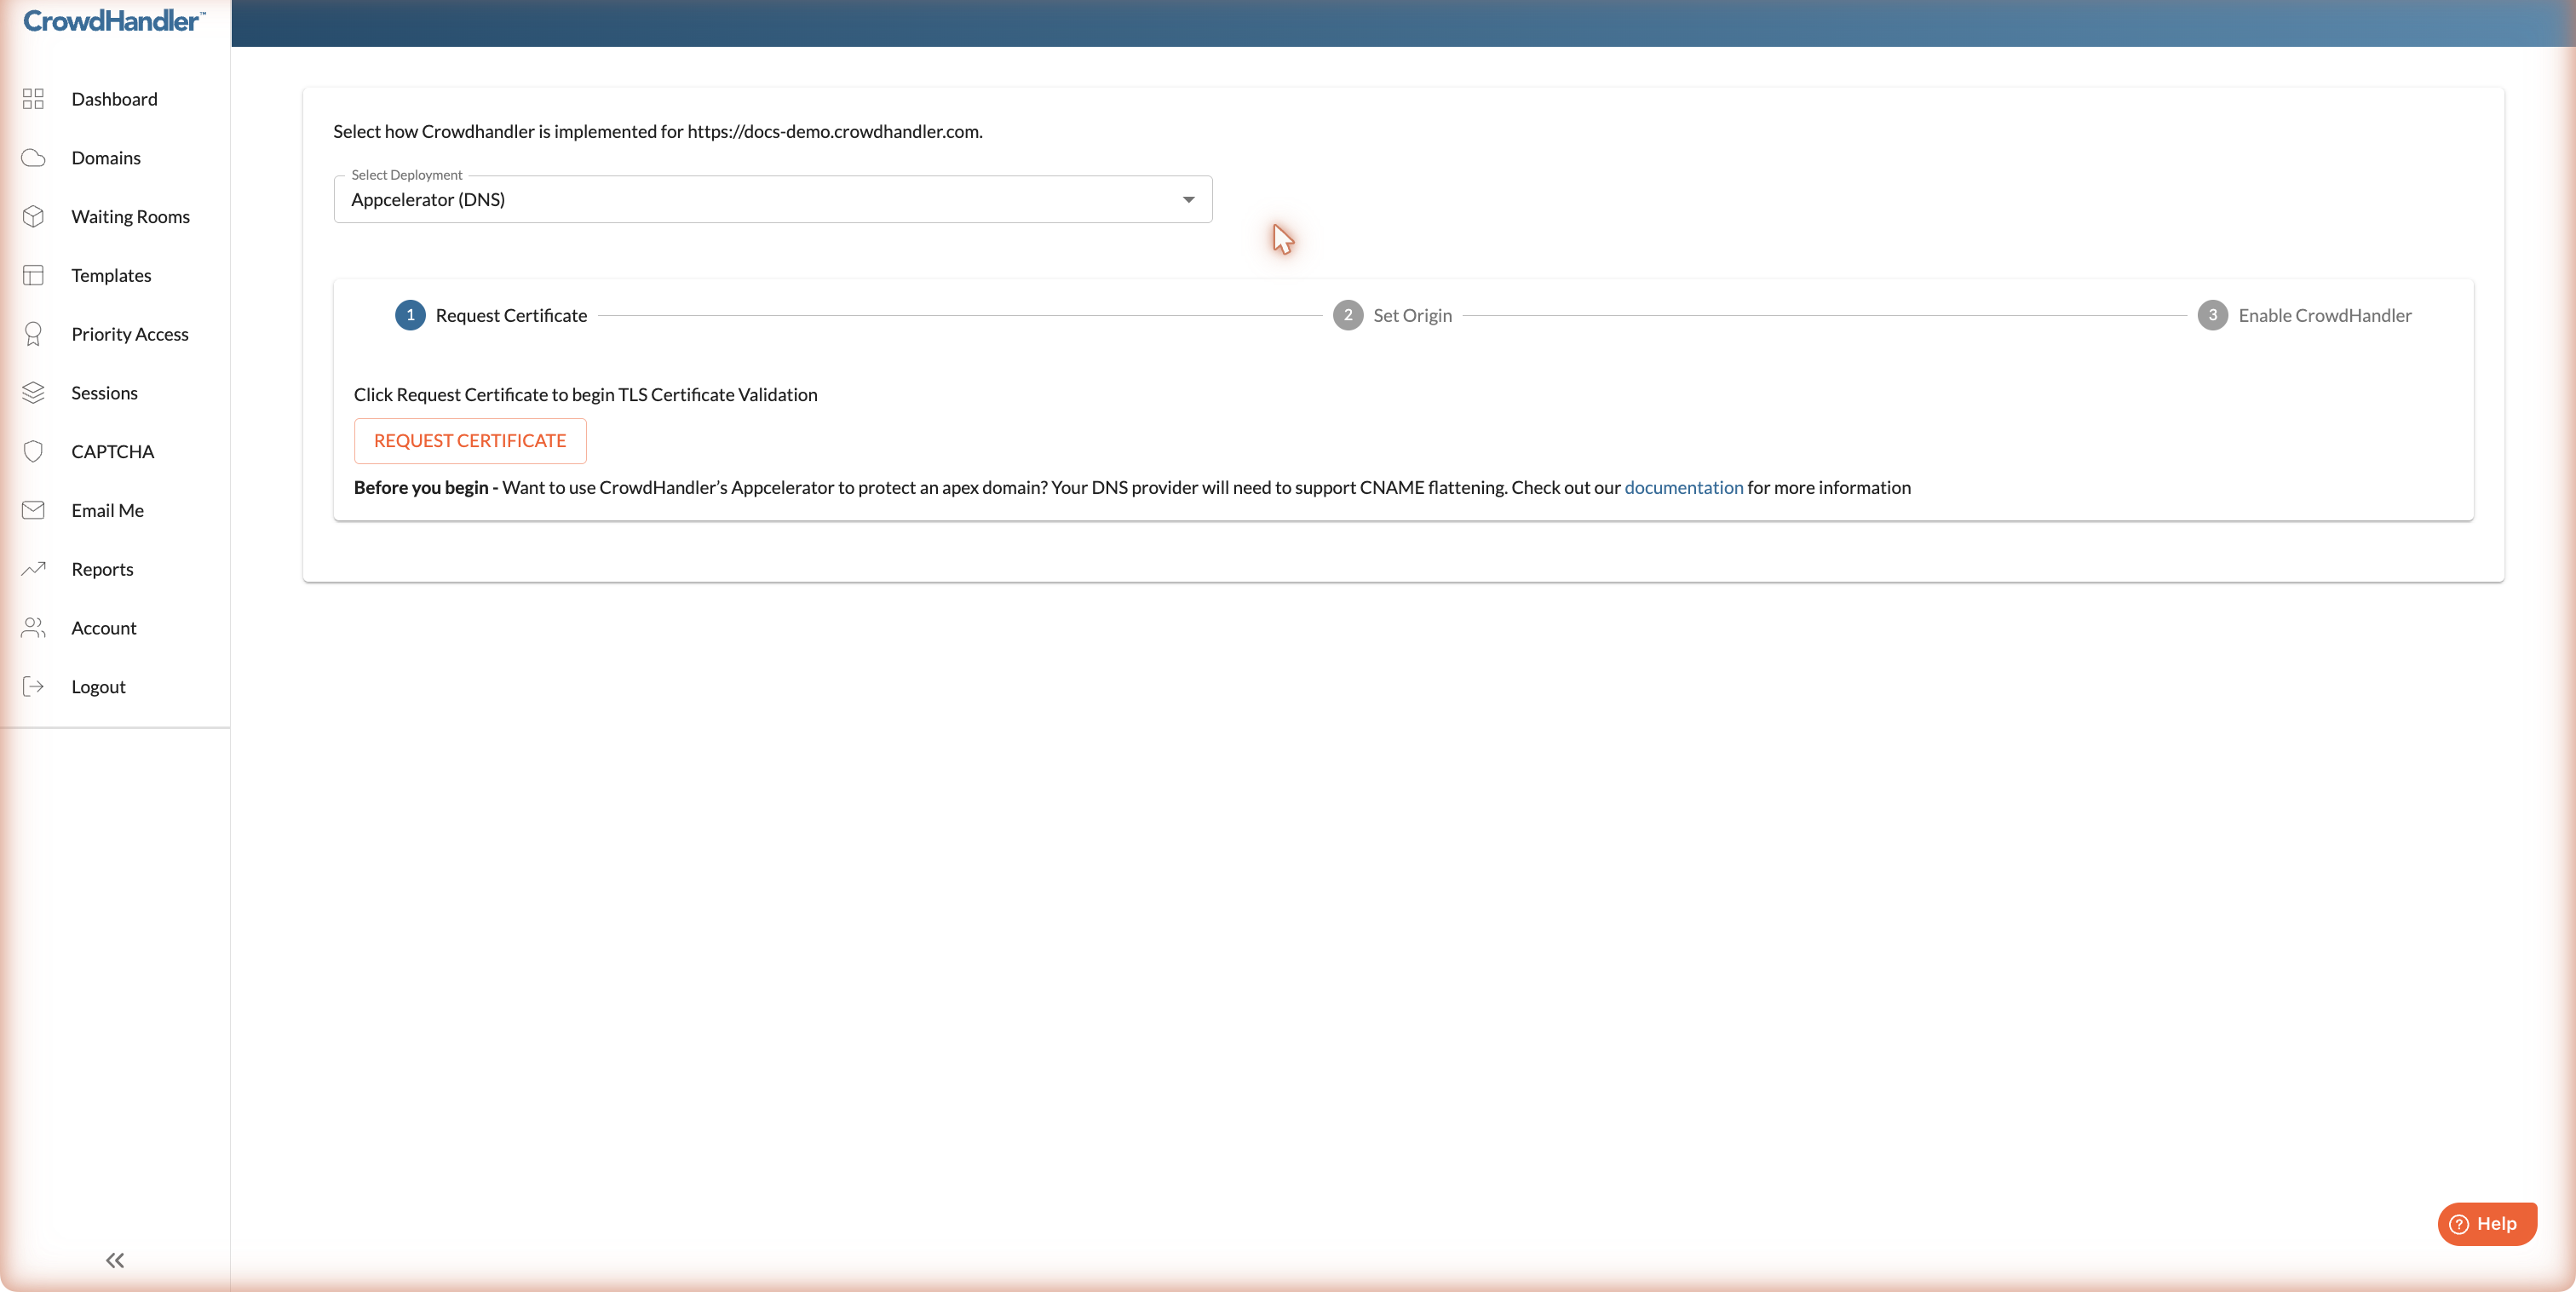
Dopo pochi secondi, la pagina mostra un record CNAME da aggiungere presso il proprio provider DNS. Ciò dimostra che si ha il controllo del dominio.
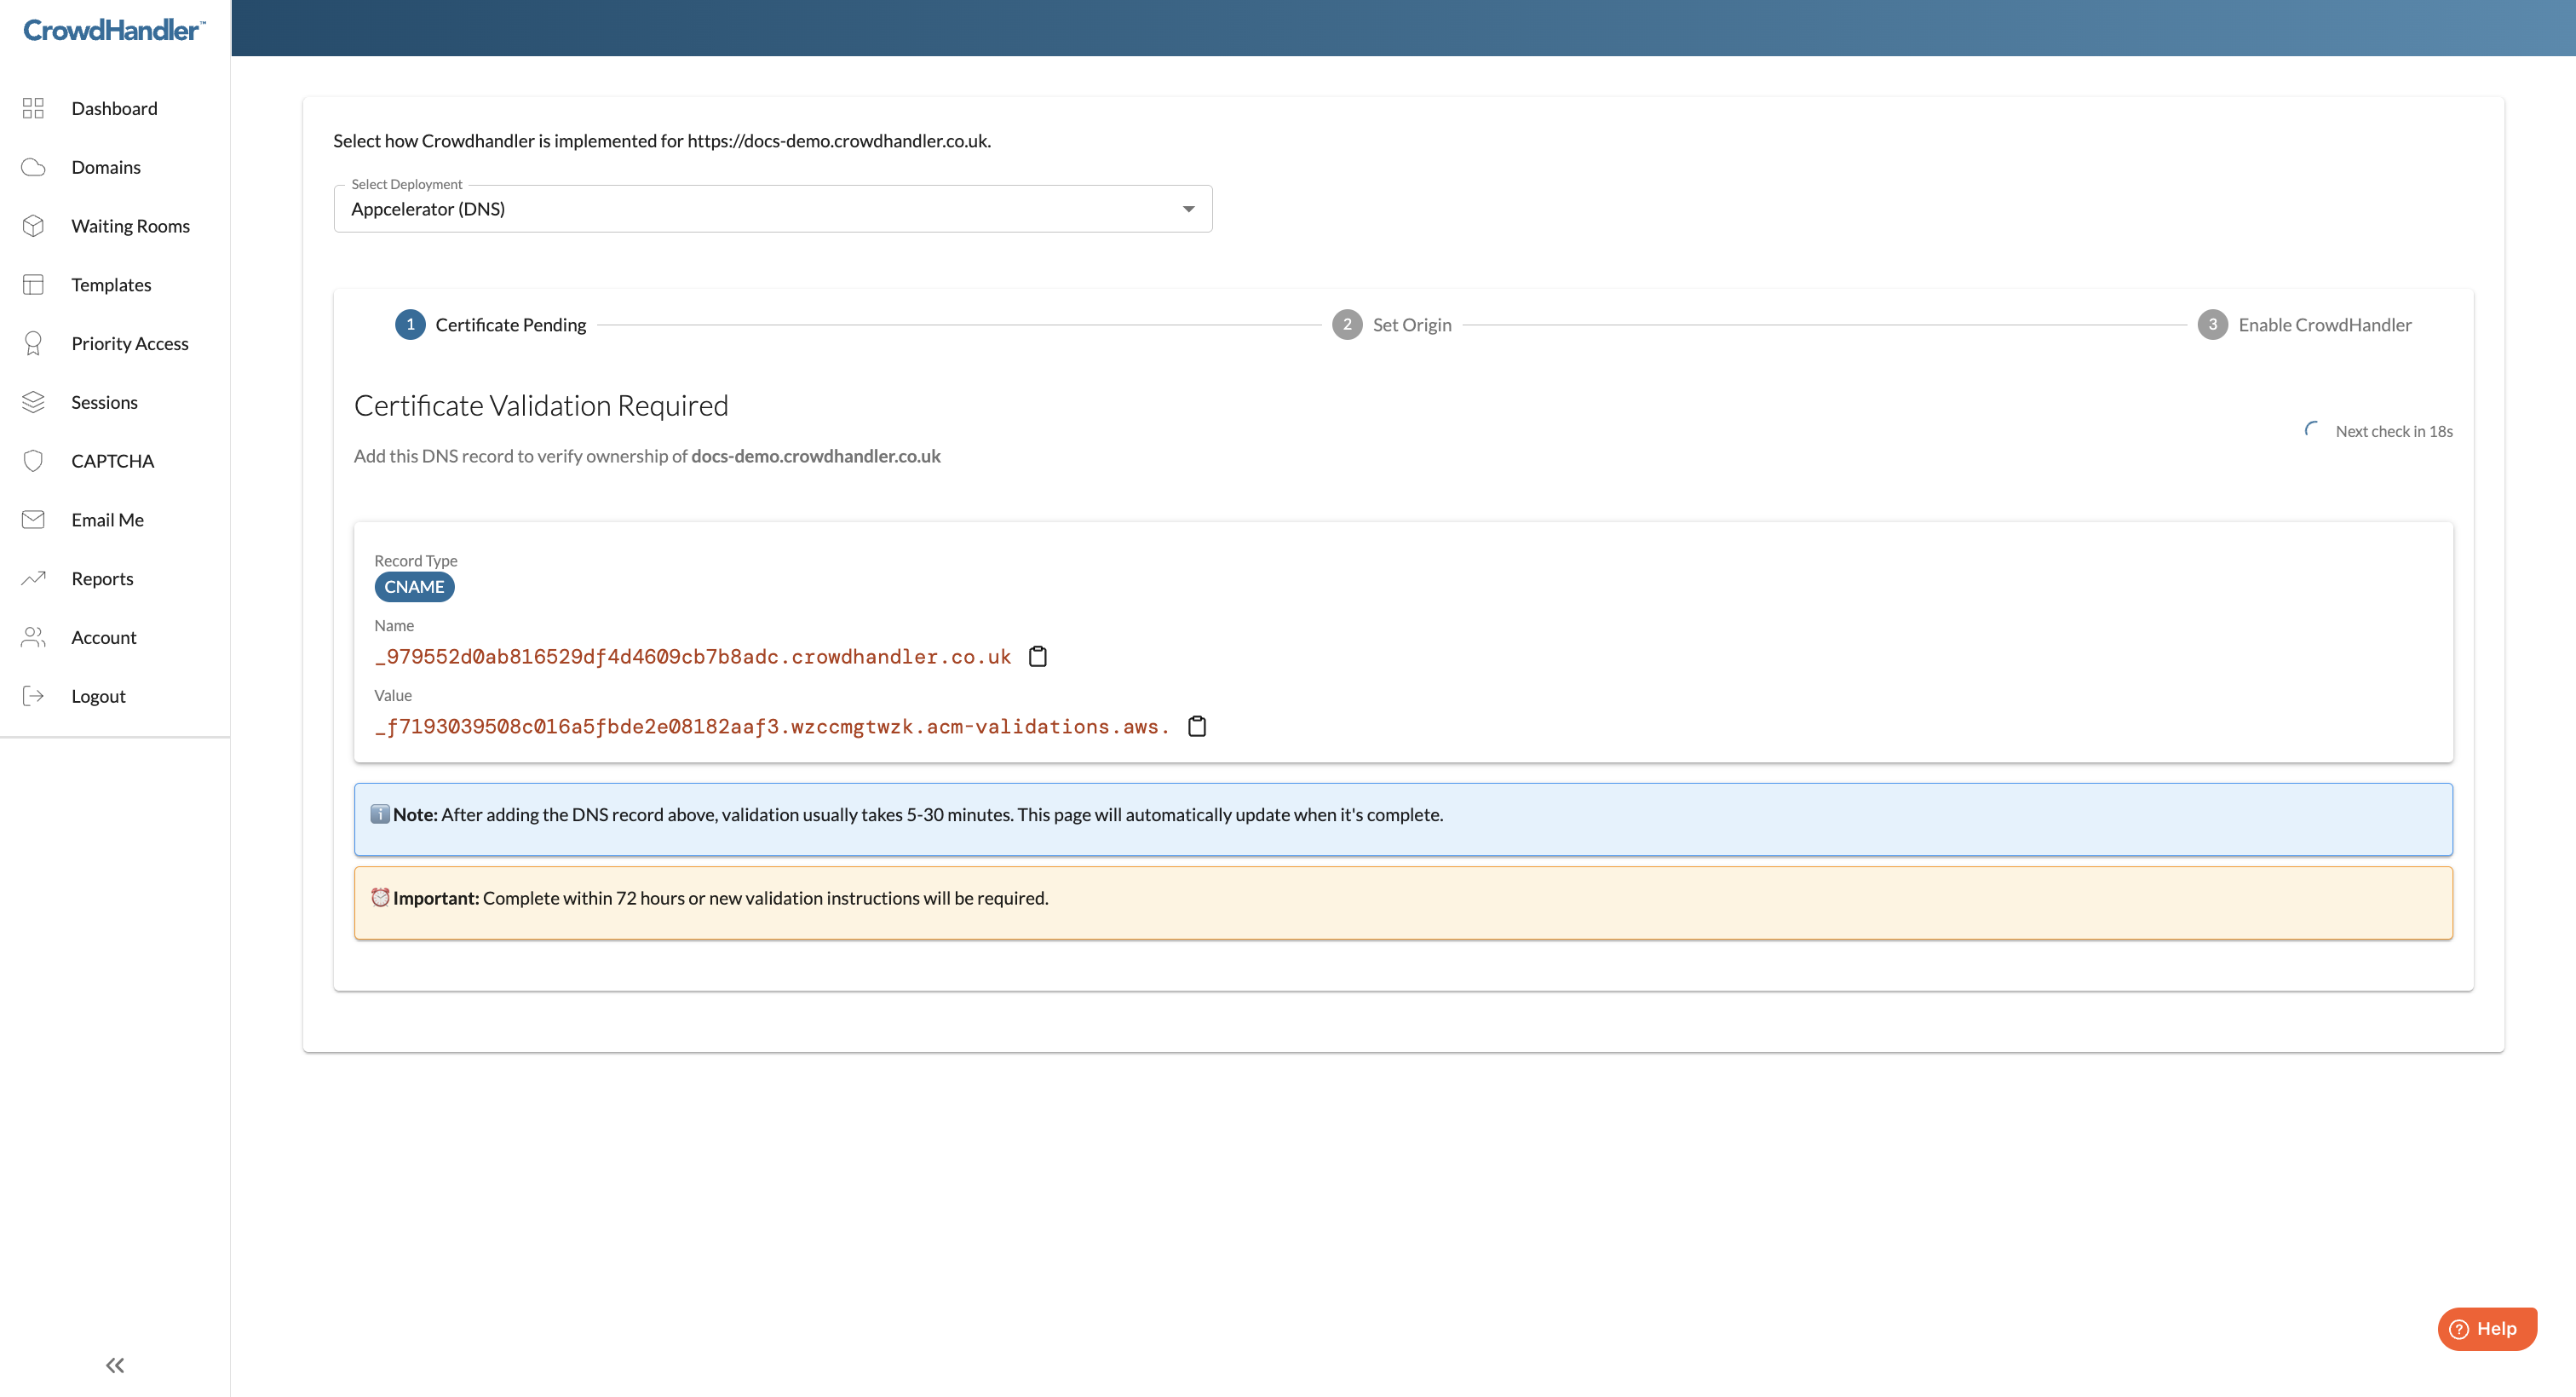
Aggiungi il record esattamente come indicato (utilizza i pulsanti di copia). Se hai dei dubbi, consulta la documentazione del tuo provider DNS oppure invia un’e-mail all’indirizzo support@crowdhandler.com e ti aiuteremo.
La convalida viene solitamente completata entro 5-30 minuti dalla pubblicazione del record, ma potrebbe richiedere più tempo a seconda del provider. La pagina esegue automaticamente il controllo e passa alla fase successiva una volta emesso il certificato. È possibile chiudere la pagina e tornare in un secondo momento.
Il record di convalida deve essere completato entro 72 ore. Trascorso tale termine, la richiesta scadrà e ti verrà fornito un nuovo record da aggiungere.
Se CrowdHandler ha già emesso un certificato relativo al tuo dominio, questo passaggio viene saltato e passerai direttamente al Passaggio 3.
Fase 3: Imposta l'origine
L'origine è il nome host del server web, del bilanciatore di carico o della CDN a cui CrowdHandler deve inviare il traffico. Una volta emesso il certificato, la procedura guidata passa alla sezione “Imposta origine”.
CrowdHandler cercherà di rilevare automaticamente la tua origine in base al tuo DNS attuale. Se non ci riesce, o se individua un valore errato, digita il nome host corretto.
Le origini devono essere nomi host. Gli indirizzi IP non sono ammessi. Se il tuo server dispone solo di un indirizzo IP, crea un sottodominio che rimandi a esso (ad esempio origin.example.com) e usalo.
Fai clic su "Continua". CrowdHandler inizia a creare il tuo endpoint dedicato; l'operazione richiede circa 10-15 minuti. La pagina si aggiorna automaticamente.
Fase 4: Testare, poi passare alla versione definitiva
Quando la distribuzione è pronta, la procedura guidata mostra il pannello "Go Live " con il record DNS che dovrai aggiungere.
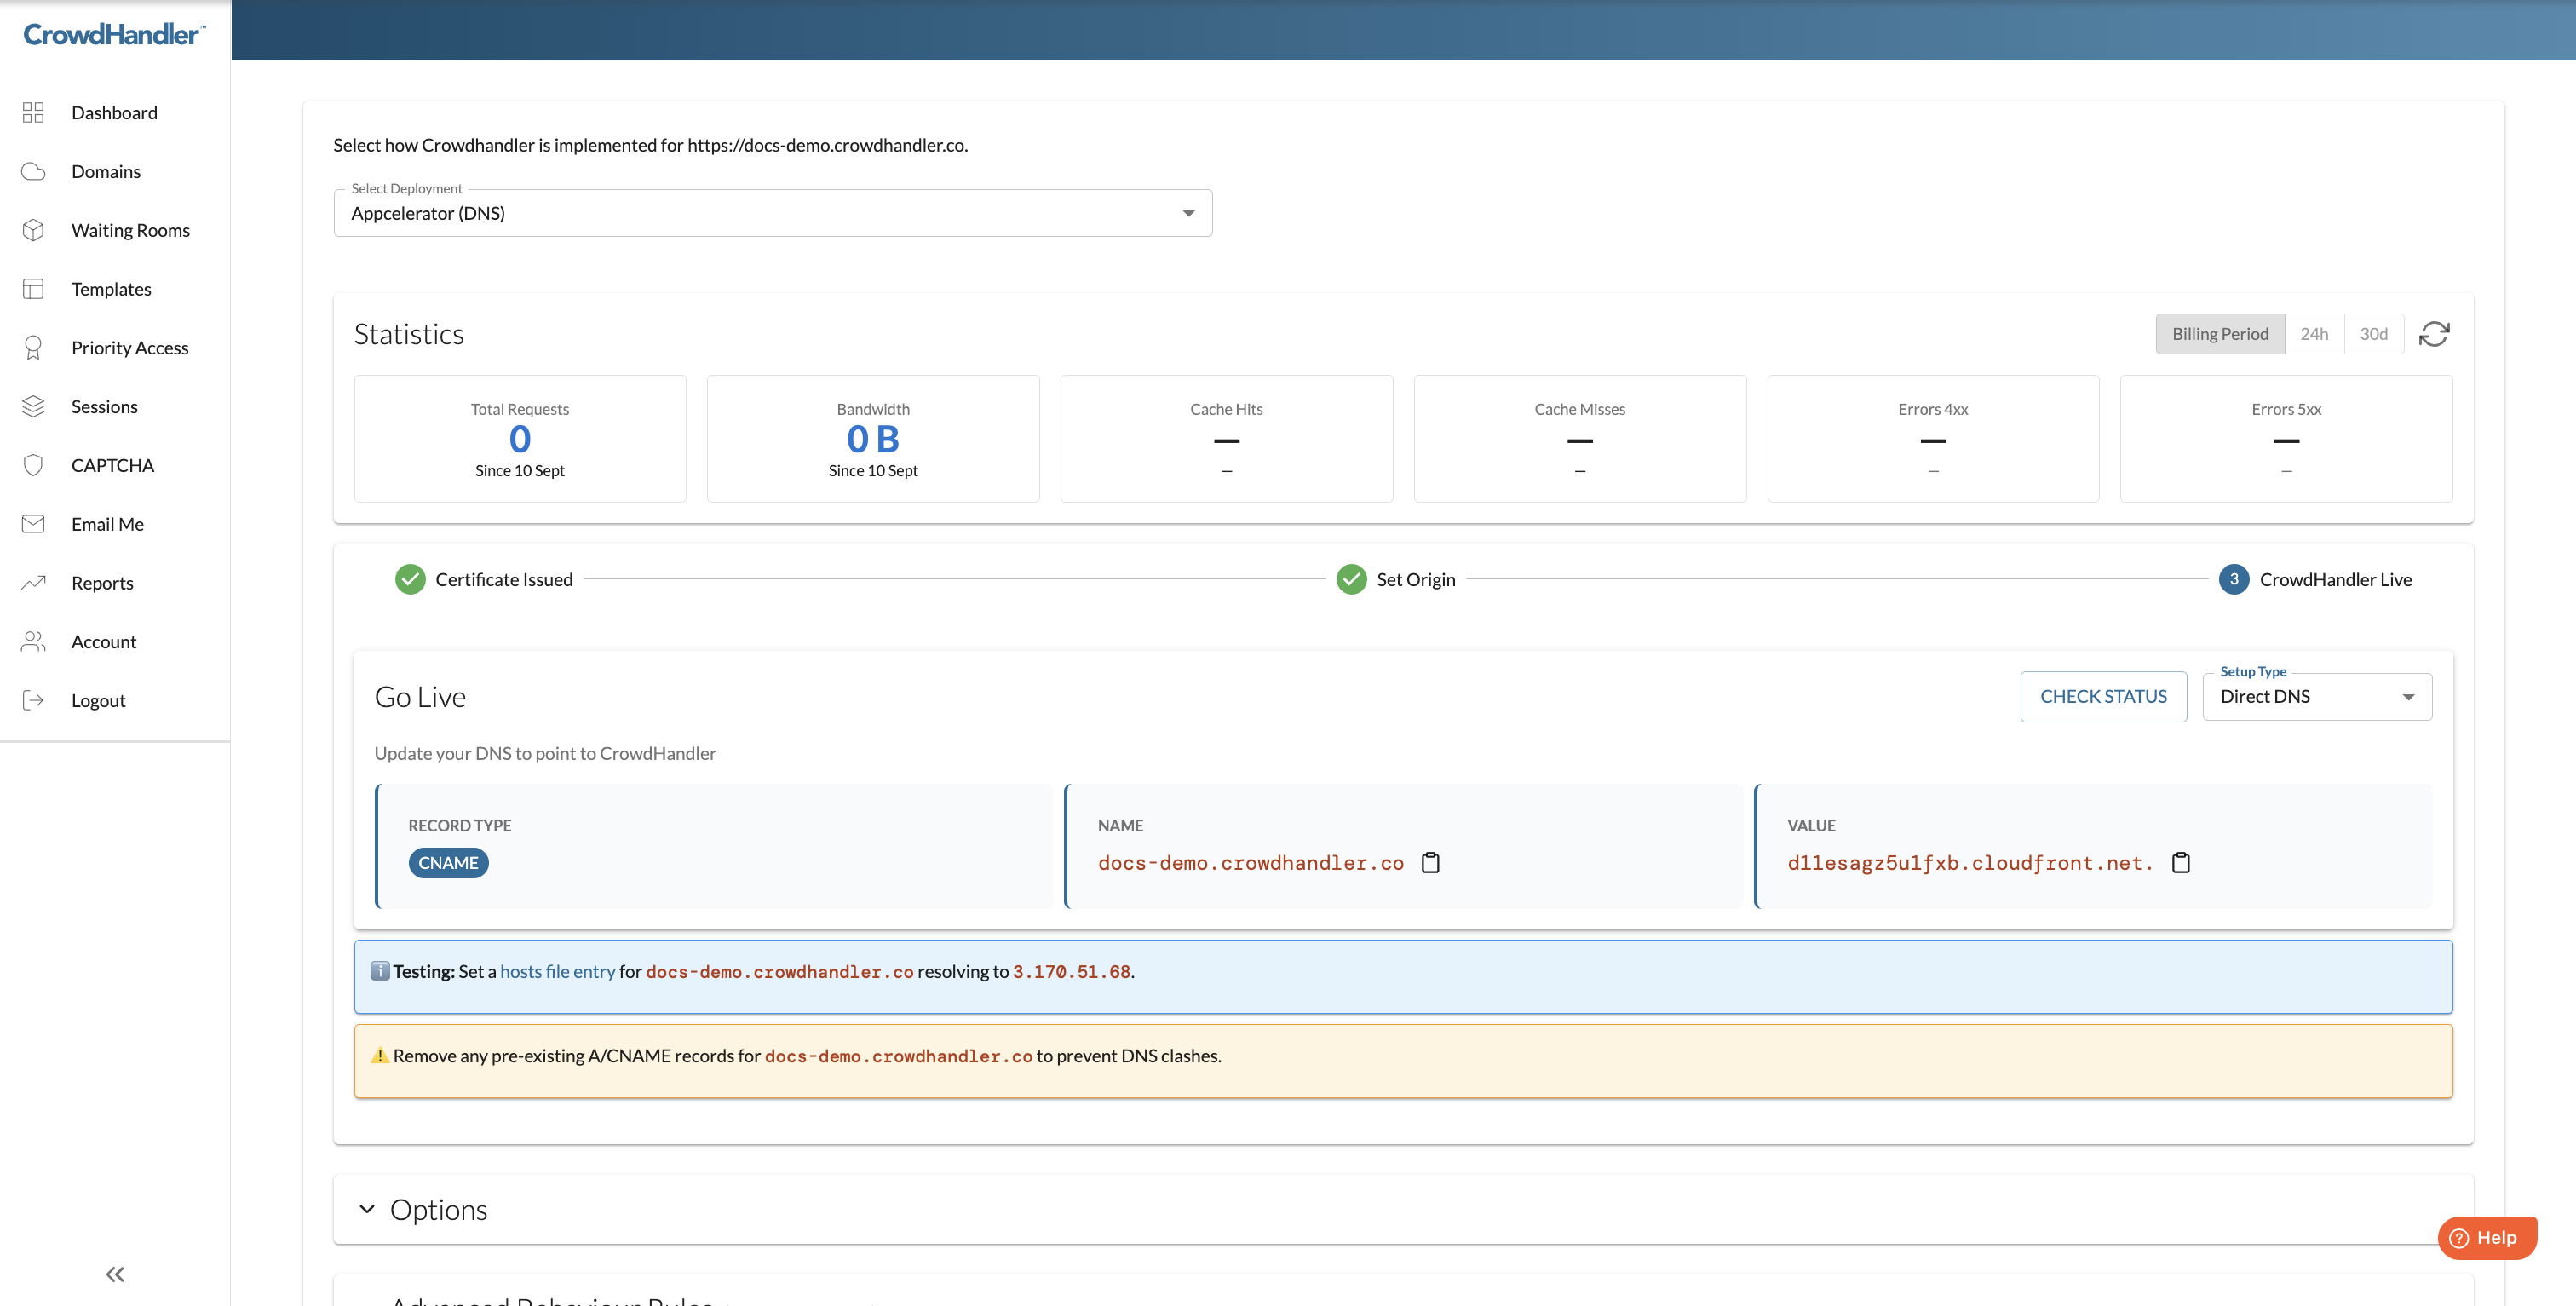
Prova prima. La casella blu “Testing” ti fornisce una voce da aggiungere al file hosts. Aggiungila sul tuo computer e il tuo browser utilizzerà CrowdHandler come proxy, mentre gli altri utenti continueranno ad accedere direttamente al tuo sito. Naviga sul sito, verifica che le pagine, le risorse e le aree riservate agli utenti registrati funzionino correttamente, e prova una sala d’attesa. Rimuovi la voce dal file hosts quando hai finito.
A questo punto, procedi con la pubblicazione. Nel tuo provider DNS, sostituisci il record A o CNAME esistente per il dominio con il record CNAME indicato nel pannello "Go Live". Rimuovi eventuali altri record A o CNAME relativi allo stesso nome, in modo che non si verifichino conflitti.
Clicca su "Verifica stato " in qualsiasi momento per verificare se il DNS pubblico punta già a CrowdHandler.
Tipo di configurazione: DNS diretto, Cloudflare o Imperva
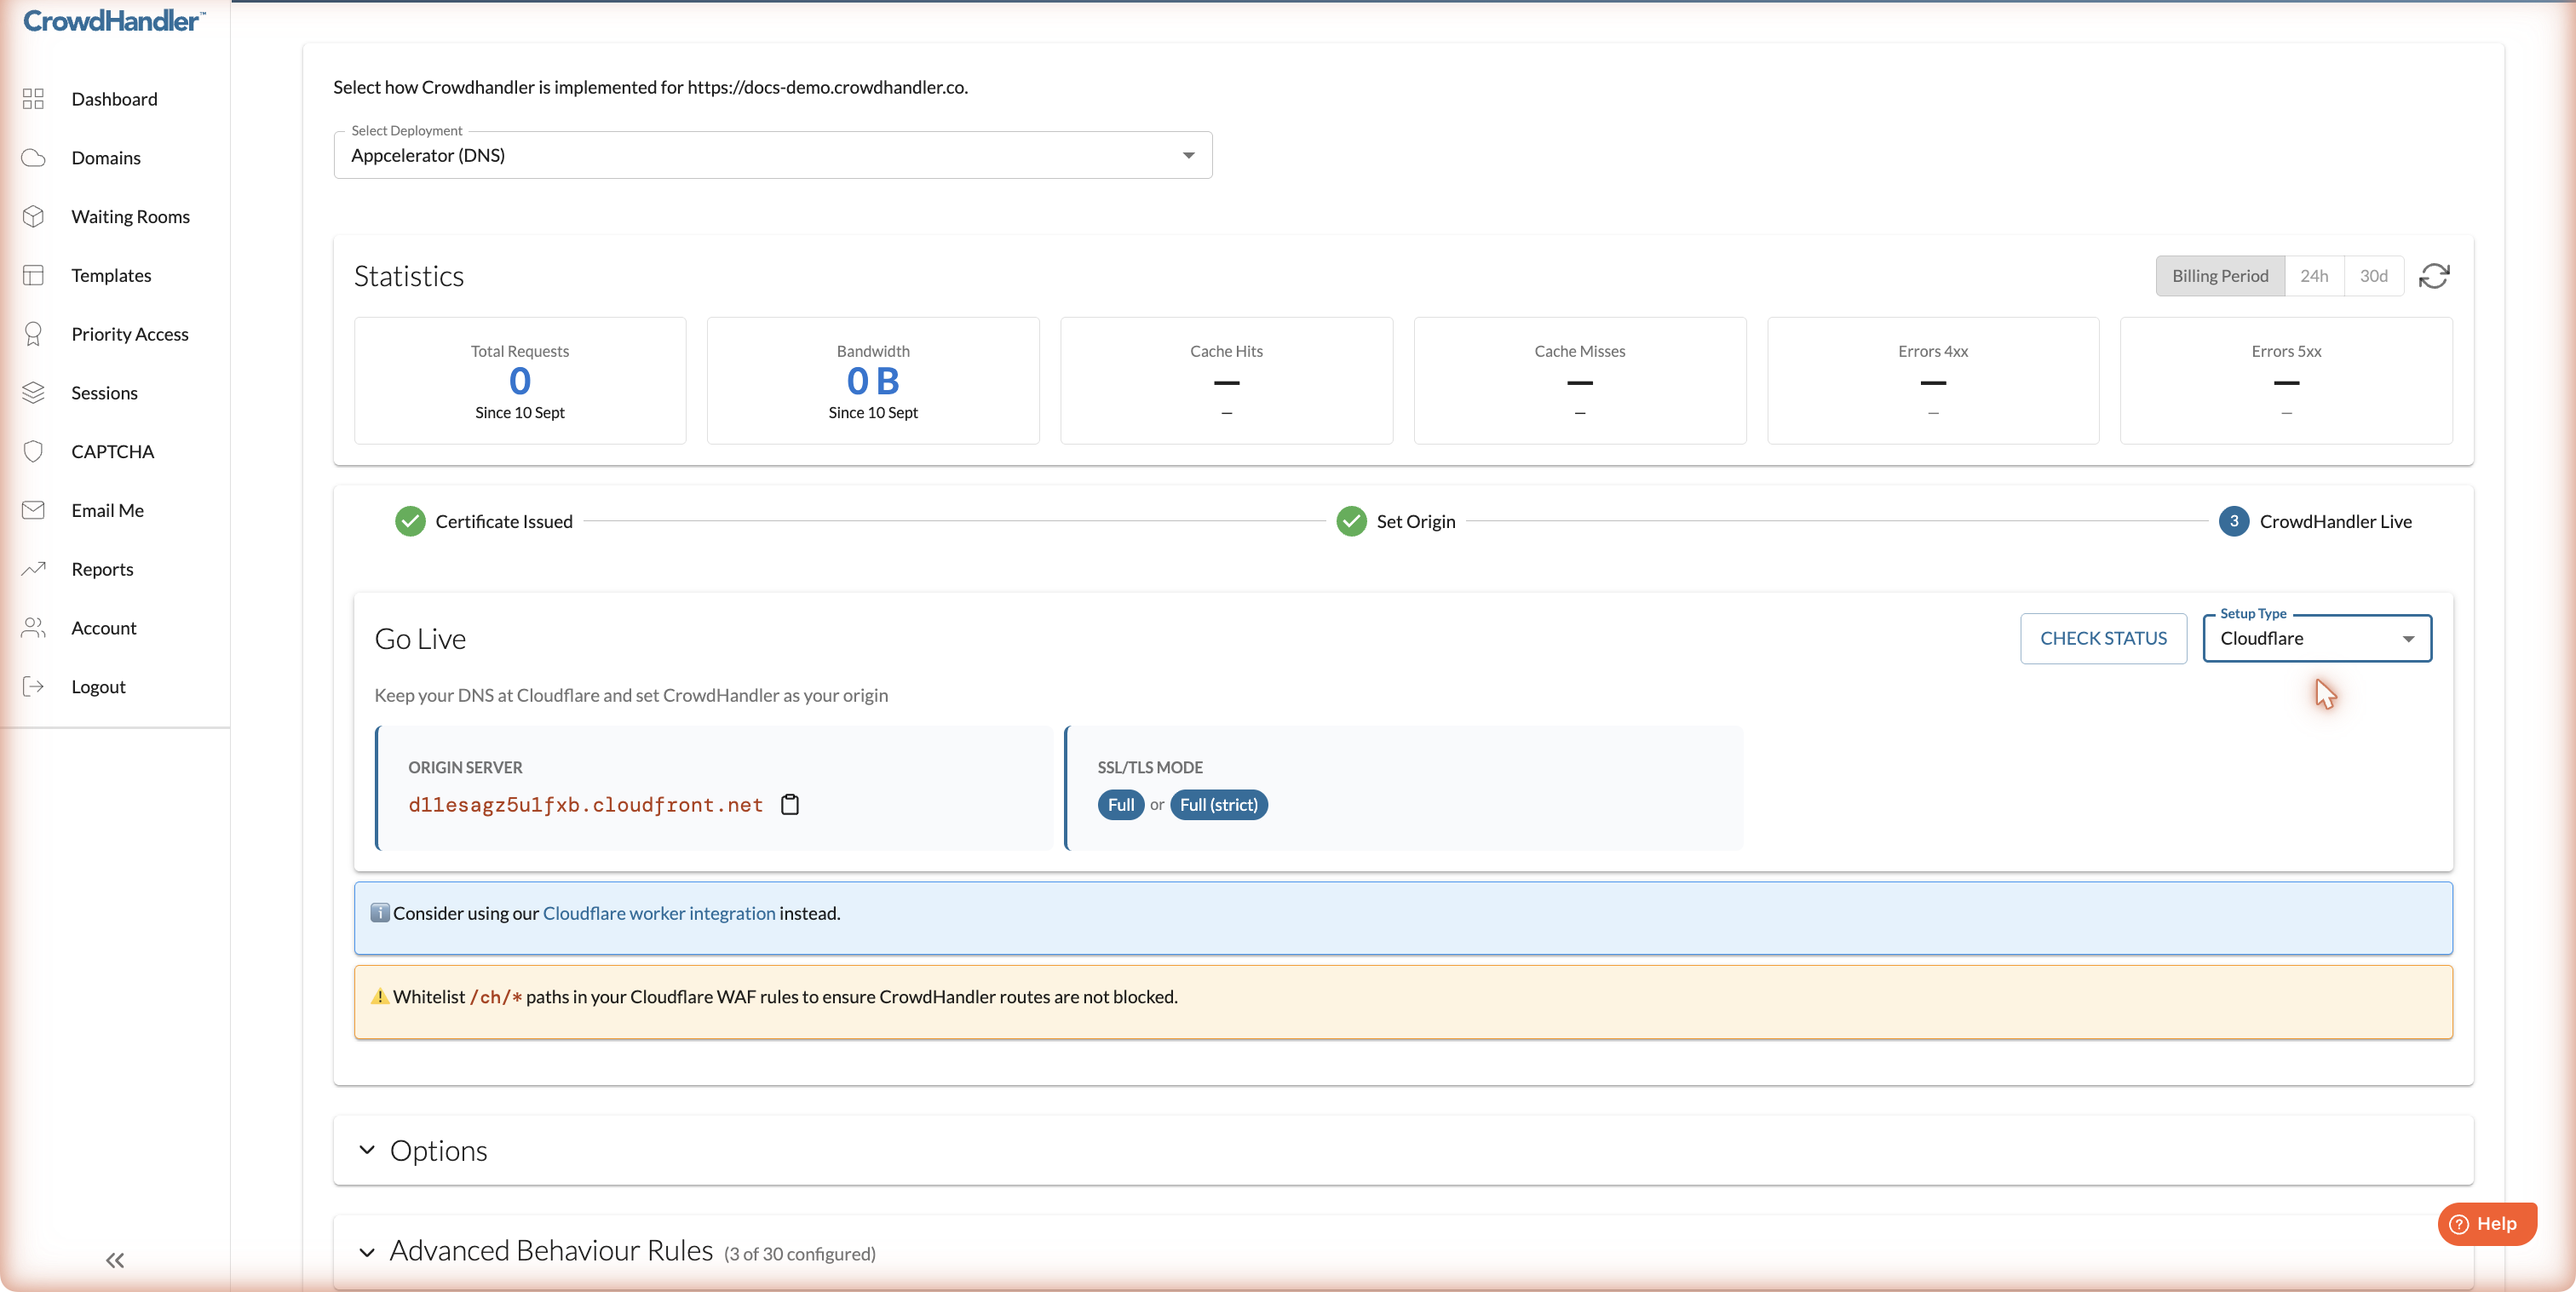
Il menu a tendina “Tipo di configurazione” nel pannello “Go Live” modifica le istruzioni in base alla posizione del proprio DNS.
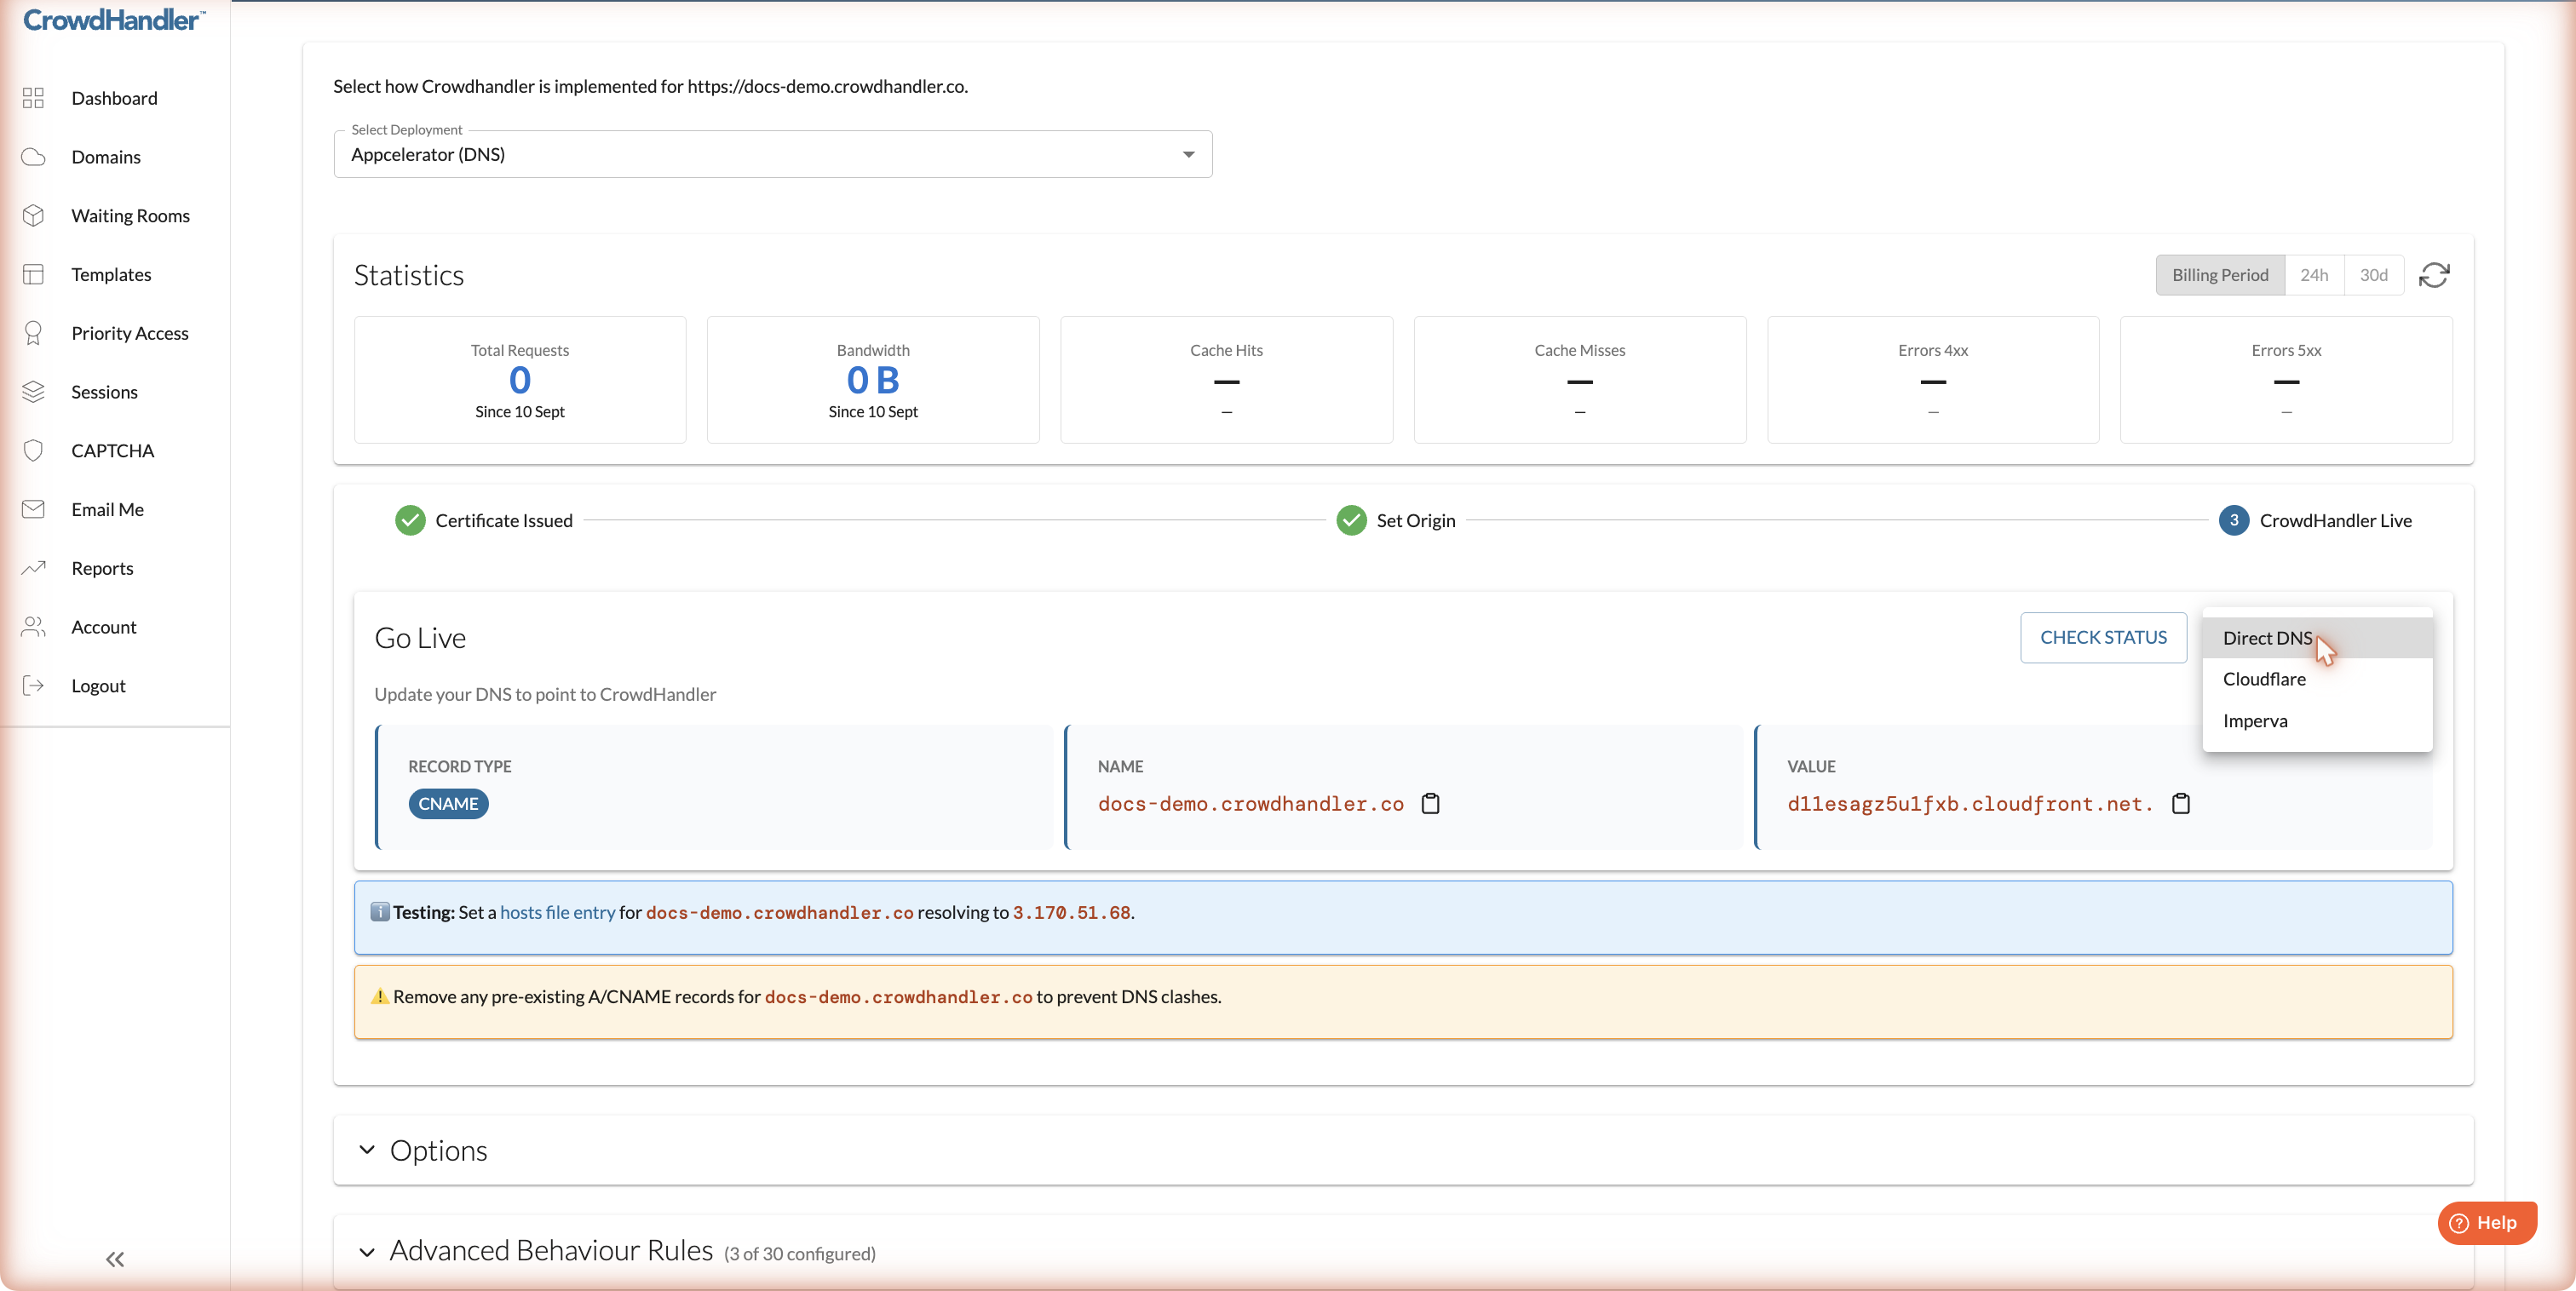
- DNS diretto (impostazione predefinita): si indirizza il proprio record DNS direttamente a CrowdHandler, come descritto sopra.
- Cloudflare: mantieni il tuo DNS su Cloudflare e imposta CrowdHandler come origine in Cloudflare. Imposta la modalità SSL/TLS su "Full (strict)". Se utilizzi Cloudflare, valuta anche la nostra integrazione con Cloudflare Worker, che evita un secondo hop di proxy.
- Imperva: mantieni il tuo DNS su Imperva e imposta CrowdHandler come server di origine in Imperva. Consulta la nostra guida su Imperva.
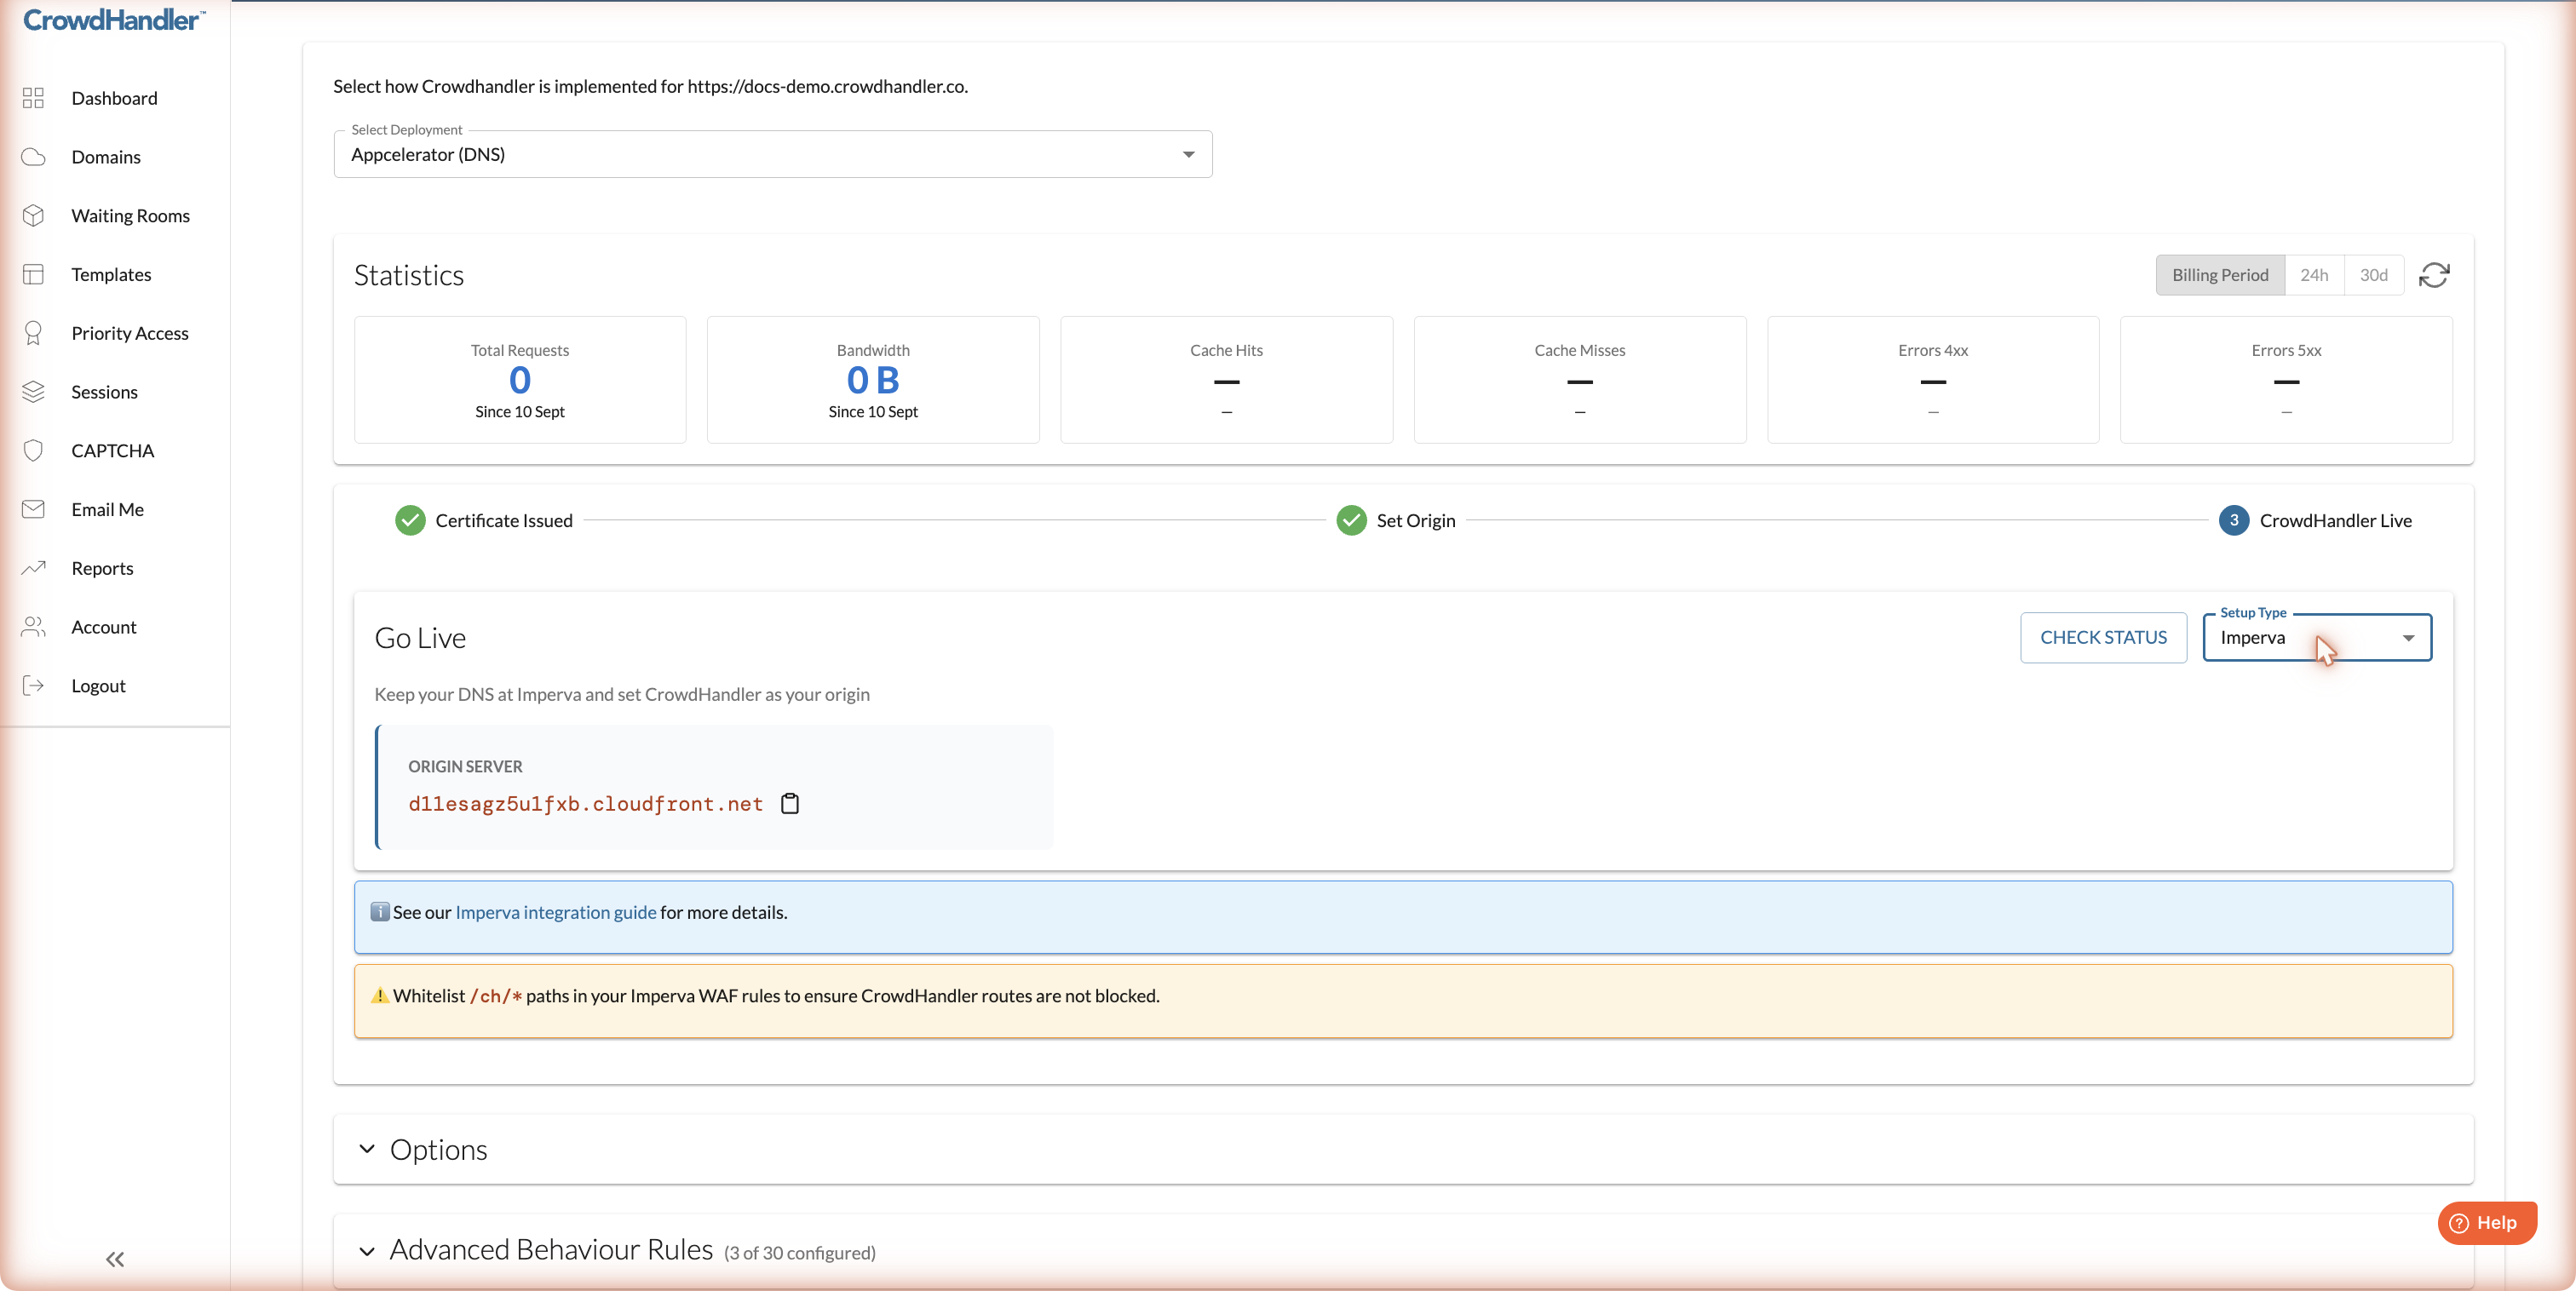
Con Cloudflare o Imperva posizionati a monte di CrowdHandler, consentire il /ch/* percorso nelle regole del WAF. CrowdHandler utilizza tali percorsi per i propri percorsi e bloccarli comprometterà il funzionamento della sala d'attesa.
Opzioni
Sotto il pannello "Go Live", espandi la voce " Opzioni".
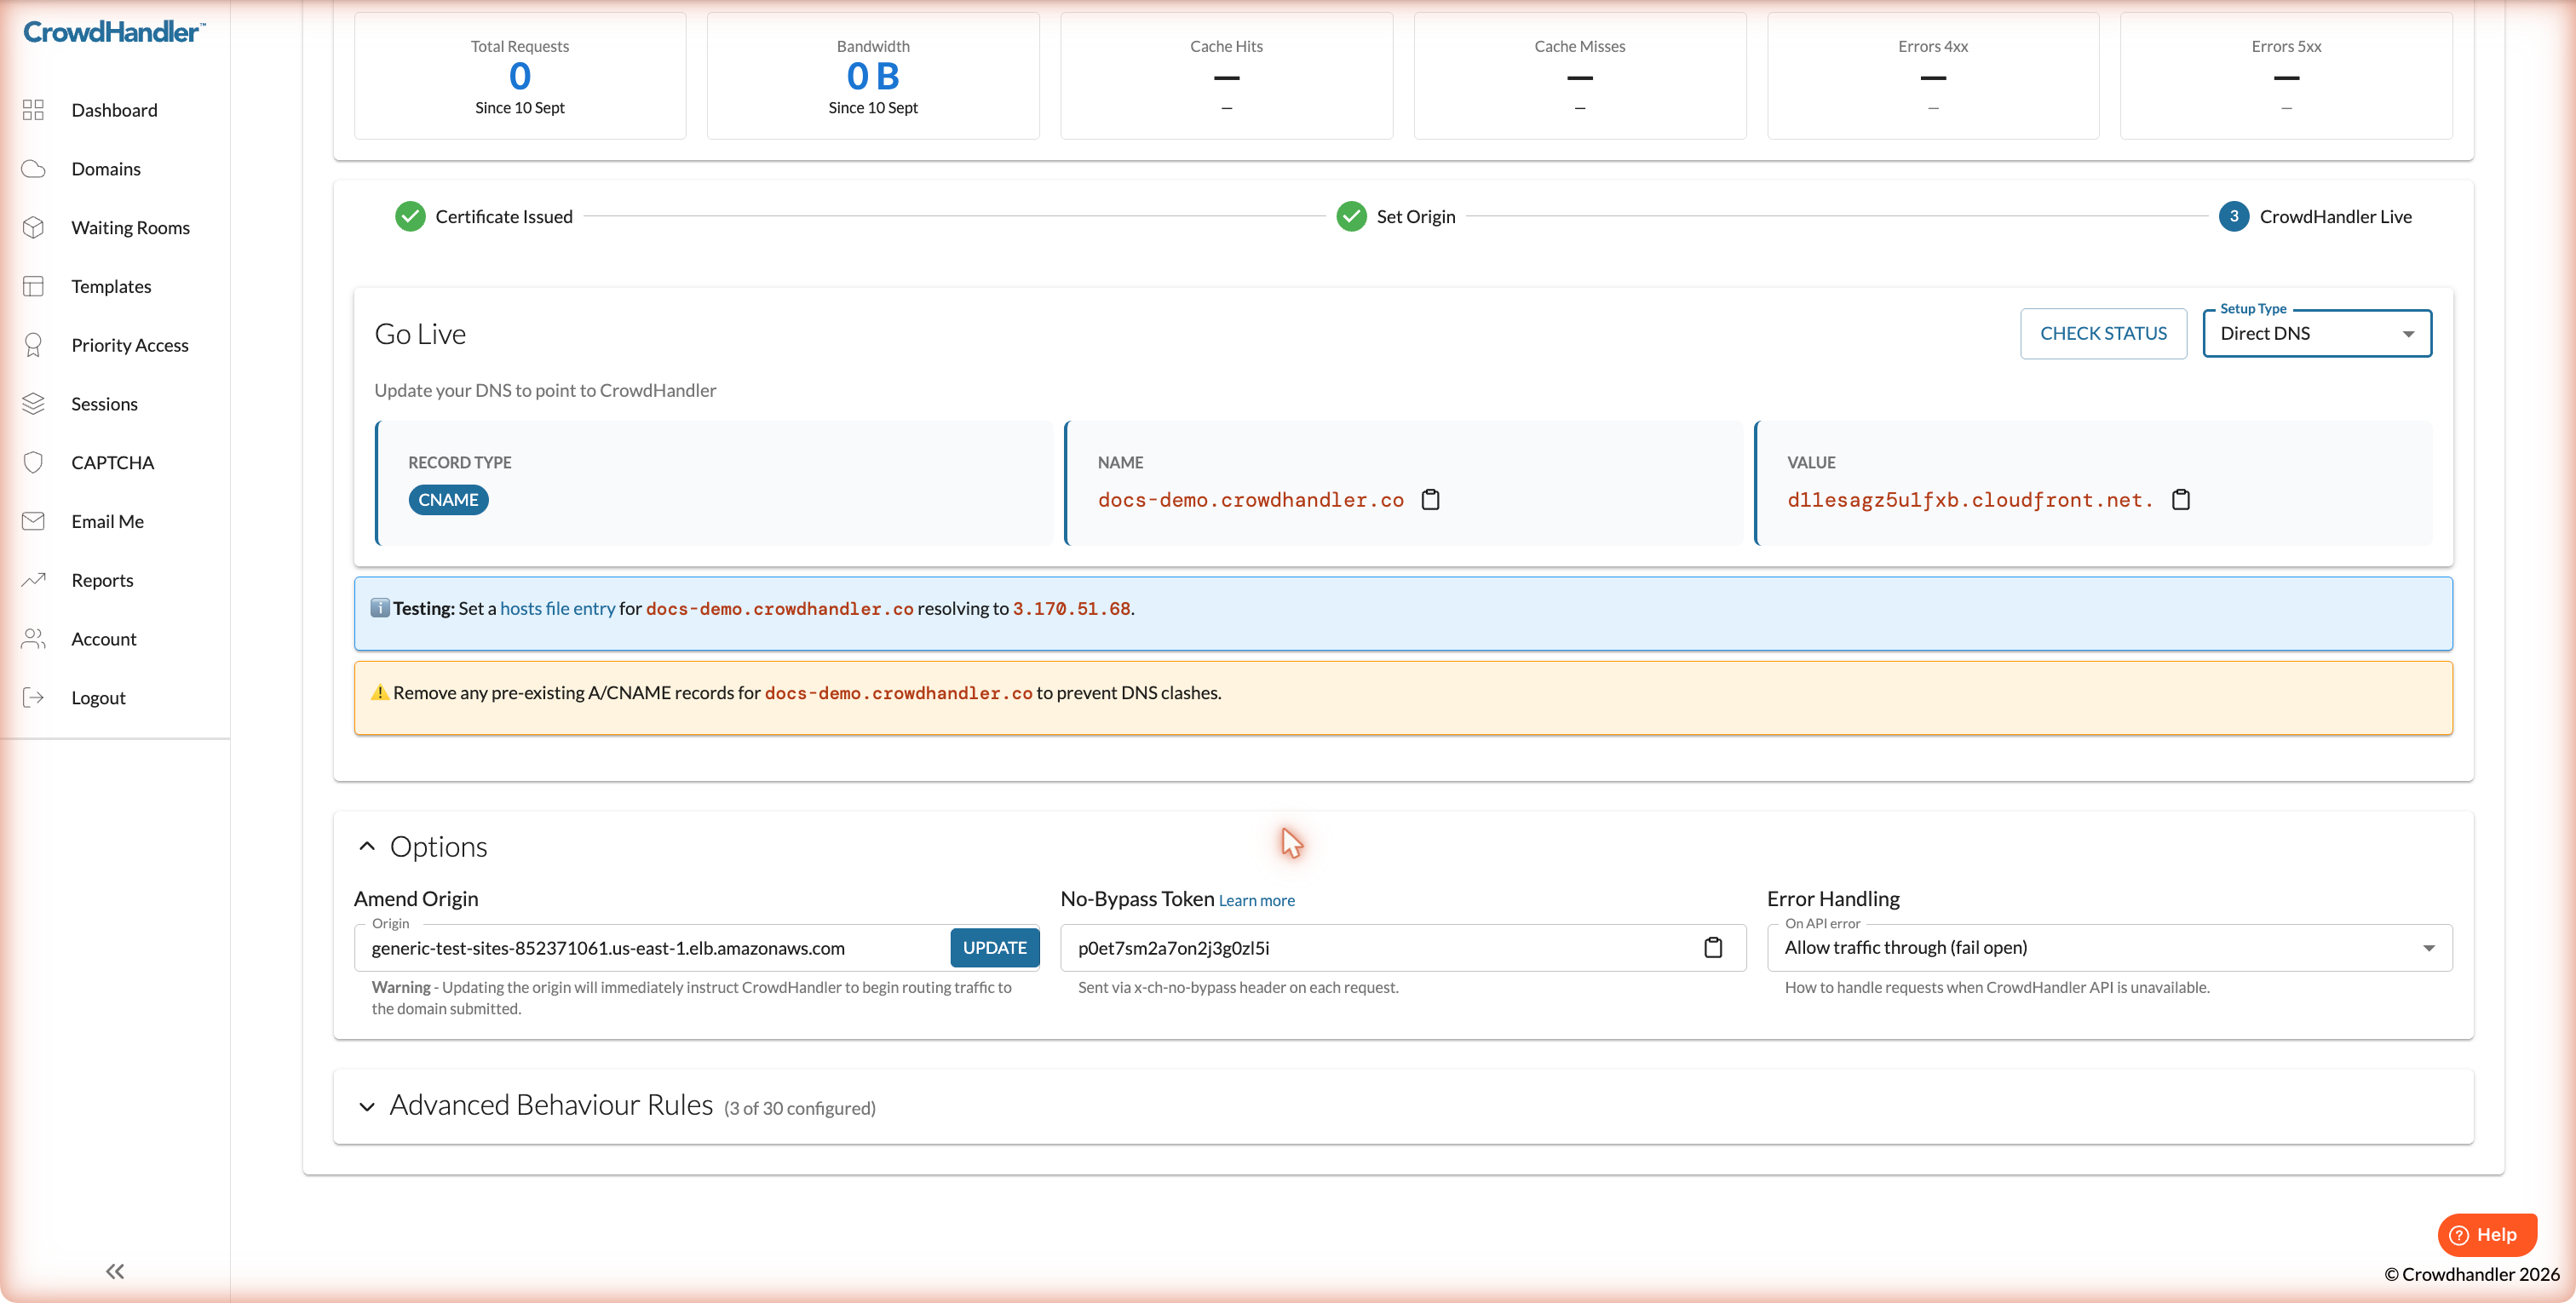
- Modifica "Origin " per cambiare la destinazione del traffico inviato da CrowdHandler. La modifica ha effetto immediato, quindi controlla attentamente il nome host.
- Token senza bypass è un codice segreto che CrowdHandler invia al tuo server di origine a ogni richiesta nel
x-ch-no-bypassintestazione. Verificala sul tuo server di origine per respingere il traffico che non è transitato attraverso CrowdHandler. Vedi Protezione contro i tentativi di bypass del DNS. - La gestione degli errori determina cosa succede se l'API CrowdHandler non è raggiungibile. L'impostazione predefinita è "Consenti il traffico" (fail open), che permette ai visitatori di accedere al tuo sito. L'opzione " Invia alla sala d'attesa" (fail safe) trattiene invece i visitatori nella sala d'attesa. Le modifiche impiegano alcuni minuti per propagarsi a tutte le postazioni periferiche.
Prossimi passi
La nostra guida introduttiva illustra come configurare e personalizzare le sale d'attesa. Laddove si fa riferimento all'integrazione con JavaScript, tali passaggi non sono applicabili ad Appcelerator.
Per gestire quali percorsi vengono inseriti nella coda o memorizzati nella cache, consultare la sezione “Regole di comportamento avanzate” (articolo successivo).